lunes, 15 de junio de 2015

Tapar la webcam con pegatinas es historia: ya hay tecnología para bloquearla con llave

Tapar la webcam con pegatinas es historia: ya hay tecnología para bloquearla con llave

Con la alerta que tenemos desde hace años respecto a la posibilidad de que un intruso pueda acceder a la cámara de nuestro sobremesa o portátil (ahora también tablet), tapar o no tapar la webcam de nuestros equipos es una acción que muchos practican.
Diferentes expertos confían simplemente en una pegatina (la tirita es una solución cómoda y eficaz para ello) como una manera directa de impedir que nos espíen y que además no requiere de conocimientos. Otras soluciones pasan por inhabilitarla a nivel de software, pero ya no es una forma inmediata de tapar o no la webcam.
Con esta premisa de facilidad y a la vez control está disponible en el mercado la solución Look&Lock, la cual hemos estado probando en Xataka unos días.

Con los más peques de casa en el punto de mira

Si bien un adulto tiene claro el potencial peligro de una webcam sin tapar en un sistema no protegido convenientemente, un niño no es igual de consciente. Con esa idea parte el producto de Look&Lock.
Este pequeño accesorio se coloca sobre la webcam con ayuda de un adhesivo (en caso de tratar de retirarlo el accesorio se rompería para indicar que ha sido manipulado), y permite su bloqueo o apertura con el uso de una especie de llave. En realidad no es más que un imán que mueve el bloqueo de la pieza colocada en la webcam de forma sencilla.
No es una protección infalible pues puede forzarse con un imán cualquiera, pero sí que supone una barrera más potente que una simple pegatina. Además, la tarea se realiza cómodamente, especialmente en entornos donde niños pequeños están frente al ordenador y queremos tener seguridad de que no retira la pegatina o soluciones similares. Es el adulto quien controla en qué momento la webcam está activa o no.

Este accesorio se vende ya por 10 euros la unidad (el precio por unidad se reduce con los packs de 2 y 3 unidades), contando cada uno de ellos con dos llaves. Tras su paso por EEUU, la empresa ha iniciado su desembarco en España contando con Correos como punto de venta, además de haber llegado a diferentes acuerdos con centros educativos que han instalado estos sistemas en sus aulas informáticas. 

Fuente:
http://www.xataka.com/accesorios/tapar-la-webcam-con-pegatinas-es-historia-ya-hay-tecnologia-para-bloquearla-con-llave


Impresionante despegue vertical del Boeing Dreamliner

Impresionante despegue vertical del Boeing Dreamliner


La firma aeronáutica Boeing ha presentado las capacidades de la nueva generación 787-9 del avión comercial Dreamliner, calentando motores para el Paris Air Show que se celebra esta smena.
Una aeronave de 63 metros de longitud, con alcance de hasta 15.700 kilómetros, velocidad de crucero superior a 900 Km/h y una capacidad desde 222  a 389 pasajeros, según configuración.
Su maniobrabilidad está al alcance de muy pocos aviones comerciales como se ha encargado de publicitar Boeing, mostrando un vídeo que muestra un despegue vertical y unas acrobacias que desafían las leyes de la física y son más propias de un caza de combate.
Boeing ha comentado que se trata de una exhibición de las capacidades de un modelo contra el que tendrá que competir el Airbus 350 y no de maniobras que se vayan a realizar en aviación comercial. Y quizá mejor porque ver el despegue de un avión de 250 toneladas pone los pelos de punta.


Fuente:
http://www.muycomputer.com/2015/06/15/boeing-dreamliner

domingo, 14 de junio de 2015

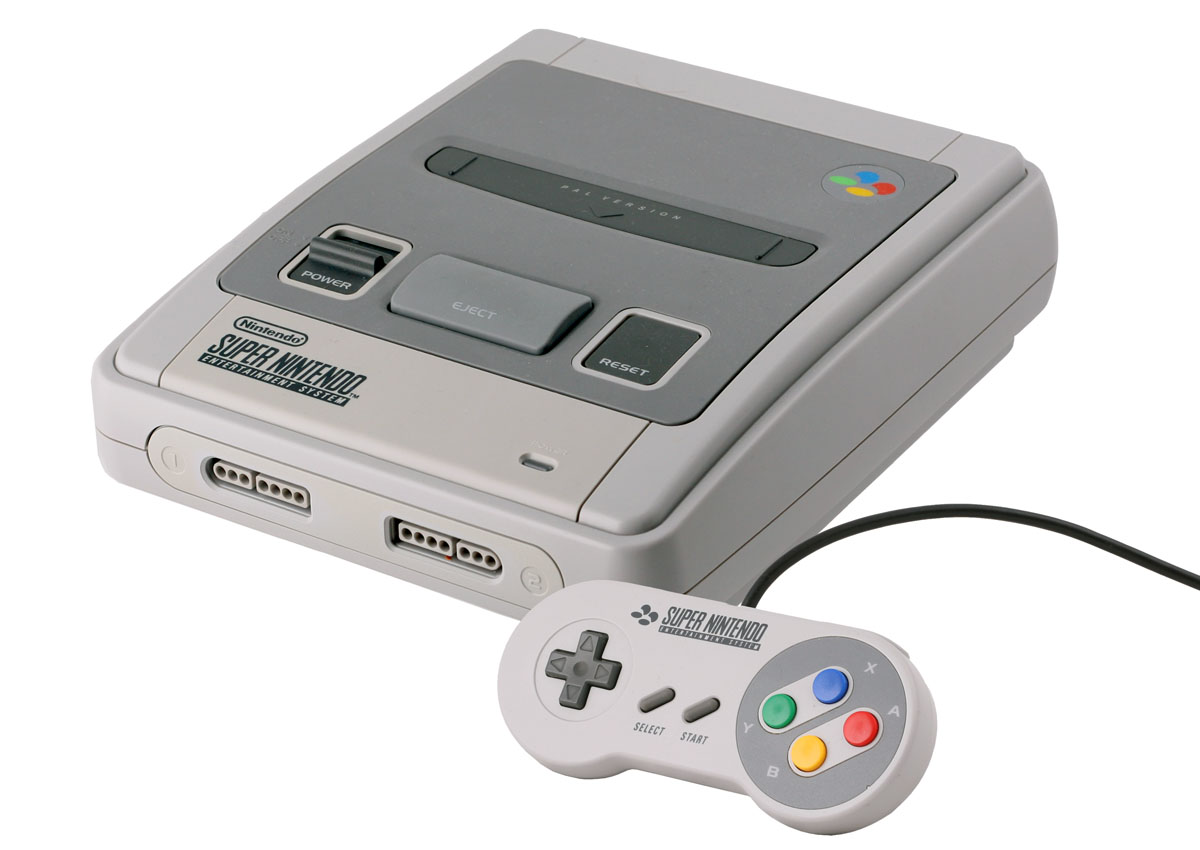
Lector de ROM de la Super Nintendo Alfa v0.7

Lector de ROM de la Super Nintendo Alfa v0.7

Les presento un pequeño programa hecho con Visual C# Express 2013 sobr obtener datos de una ROM.

Así que dejo un alfa v0.7 para que lo prueben, al menos la parte de la lectura de la ROM y me dan sus conlcuisones para mejorar el programa, ampliar más funciones en el futuro y ideas que nos surjan entre todos.

A lo largo de las futuras actualizaciones, se ampliarán nuevas funciones, como modificar la ROM, introduciéndo el nombre del título y otros datos de interés. Partir en varias partes una ROM para que puedan introducirlos en sus respectivas EPROM y poder jugar en sus cartuchos originales, juntar archivos partidos, añadir extensiones para ampliar la ROM, borrar cabecera de la ROM y posibilidad de añadirla, posibilidad de leer una base de datos de juegos para no tener que leer uno a uno y otras funciones que ya nos podrás contar por aquí.


Cuando se acabe la primera versión, será traducido al Inglés. Cuando se acabe la versión definitiva, se traducirá el programa en Inglés, Español, Alemán, Francés, Portugués y Italiano, las 5 lenguas importante de Europa. Luego los que me lo pidan subiré más lenguas, incluido Rso, Chino y Japonés.

Descargar (18 KB) zip

Prueben y comenten sus opiniones. Muchas gracias por todo.

sábado, 13 de junio de 2015

Regulación velocidad motor lavadora con triac

Regulación velocidad motor lavadora con triac

Hola a todos y a todas:

Sigo probado el mismo Circuito B de este esquema. La resistencia R7 de 12 K no se usa en el circuito real. El motor es SELNI U3.47.02.P06 Clase F, 230V-50Hz, 195 W-3.5A. Este motor, al aplicar tensión de entrada, no tiene una marcha inmediata, es decir, de forma escalonada, aumenta de velocidad poco a poco aunque le dejes la tensión fija desde que lo inicias.

Dejo algunas fotos.


Falta hacer más pruebas, ya que en esta ocasión, solo comprobaba si este motor funciona. Usé el mismo circuito cuando probé con la bombilla de 100 W. / 220 V. Uso est emotor teniendo los conectores claros de lo que estas haciendo para poder ponerlo en marcha. Más adelante documentación de este tipo de cosas.

Ahora toca hacer pruebas con el motor de mi lavadora.

Un cordial saludos a todos, sigo con el proyecto principal poco a poco.


La pesadilla de los virus informáticos que atacan las lavadoras

La pesadilla de los virus informáticos que atacan las lavadoras

La empresa rusa Kaspersky Lab identifica cada día 325.000 nuevos programas maliciosos, cada vez más destructivos

En un escueto informe que dejaba más preguntas que respuestas, la policía alemana reconoció a principios de año que un virus paralizó y causó graves daños en unos altos hornos. Los detalles son escasos, pero suficientes para hacer saltar las alarmas de los expertos en seguridad informática: por segunda vez, un virus ha sido capaz de causar estragos en una cosa física. Algo está empezando a cambiar: cada vez hay una mayor capacidad para atacar el mundo real desde un ordenador. El problema no es menor. Para finales de este año, 5.000 millones de cosas (teléfonos, lavadoras, coches, relojes, fábricas...) estarán conectadas a Internet y serán, por tanto, vulnerables.
En su oficina de Moscú, Eugene Kaspersky, propietario de la mayor compañía de antivirus de Europa que lleva su nombre, no se muestra optimista sobre estos últimos movimientos en la red: "Todavía no nos hemos encontrado con el peor virus que podamos imaginar, pero esperamos ataques de pesadilla contra infraestructuras críticas", explica. Este ingeniero ruso, formado como criptógrafo en el Ejército, comenzó a cazar virus en 1989 cuando se transmitían a través de discos que ya ni siquiera existen. No sólo se muestra preocupado por los grupos criminales, activistas o ladrones que utilizan malware, sino por esta nueva generación de ataques.

Fundó su compañía en 1997 y, poco a poco, fue abriéndose camino, sobre todo entre los consumidores caseros, por su eficacia. Ahora, con 400 millones de abonados (de los que 270.000 son empresas), Kaspersky Lab es el cuarto antivirus del mundo y el primero en mercados como el español, francés o alemán. Sus oficinas están situadas en un barrio del norte de la capital rusa, en un edificio moderno, que parece más propio de Silicon Valley que de los bloques de viviendas soviéticos de los que está rodeado. Su despacho está emplazado en lo que considera el corazón de la empresa, el equipo de análisis de virus, cuyos informes han dado una enorme relevancia a Kaspersky. Fueron ellos los que denunciaron el fraude masivo Carbanak: el robo de 1.000 millones de dólares de 100 bancos de todo el mundo utilizando malware.
En turnos de ocho horas repartidos entre Estados Unidos, China y Moscú, Kaspersky mantiene 24 horas / siete días a la semana un equipo de identificación de malware que afectan a los ordenadores de sus abonados. Cada día se topan con 325.000 virus nuevos. Suelen ser variaciones sobre códigos ya conocidos, software para espiar, los troyanos, o los funestos cryptolockers, programas que encriptan la información del ordenador, que sólo se puede rescatar previo pago de un chantaje. Sin embargo, algo está empezando a cambiar en el mundo de los virus y no precisamente para bien.
La primera advertencia seria de que algo había cambiado en el mundo de los virus se llamó Stuxnet, un gusano descubierto en 2010 después de que causase estragos en las centrifugadoras del programa nuclear iraní. Su sofisticación indicaba que se trataba de un malware —programa malicioso— creado por un Estado pero, desde el punto de vista técnico, ofrecía una característica extraordinaria: era el primer virus que lograba efectos sobre el mundo físico. En una investigación conjunta con la ONU, Kaspersky Lab descubrió otro virus parecido: Flame. En ambos casos se trataba de armas cibernéticas —tanto la prensa como las empresas de seguridad acusaron a EE UU e Israel, con un objetivo militar. Más tarde surgió el nuevo virus alemán.
El empresario reconoce que apenas tiene información sobre este malware, pero, en su opinión, muestra una indicación clara sobre el futuro. Kaspersky explica: “Tenemos que estar preparados para las amenazas del futuro. Todavía no se han producido ataques contra infraestructuras, pero me temo que es muy posible y que es un paso lógico en la evolución del malware. Empezó con adolescentes gamberros, luego pasó a los cibercriminales y posteriormente entraron bandas organizadas, internacionalizadas y muy profesionalizadas. Esa es una línea de evolución. Pero la otra línea es el crimen tradicional que recluta hackers para diseñar ataques contra líneas de transporte o de distribución, como gasolineras. No roban información, roban cosas como gasolina, grano. Entran en el sistema y cambian las medidas. También hay ciberespionaje muy profesional. Lo malo es que las tecnologías circulan muy rápido y se copian. Todo eso lleva a un único escenario posible: el ciberterrorismo”.
Eugene Kaspersky, en 2014. / SHANNON STAPLETON (REUTERS)
Kaspersky es un hombre afable de 49 años, que hace gala de sencillez y austeridad, pese a ocupar el puesto 1.741 en la lista Forbes de los hombres más ricos del mundo (el 85 de Rusia). Su despacho es una modesta pecera con una mesa de trabajo y una pequeña mesa de reuniones, con unas imponentes vistas al río Moscova. La compañía rusa se ha convertido desde su fundación en 1997 en un gigante de la seguridad informática con 33 oficinas en 30 países. Tiene casi 3.000 empleados y una facturación en 2013 de 667 millones de dólares.
El perfil de Kaspersky como CEO de una compañía tecnológica de primera fila no es muy habitual, ya que es un técnico, no un financiero. Muchos vieron en el protagonista de Splinter Cell: Blacklist aftermath, una novela de la factoría Tom Clancy, escrita por Peter Telep, a un trasunto del informático ruso: el excéntrico millonario ruso Igor Kasperov, propietario de una de las principales compañías de antivirus del mundo, que se enfrenta al Gobierno de Moscú cuando se niega a lanzar un virus letal contra EE UU. Kaspersky tiene la novela en su despacho, junto a una foto con Merkel y medallas de instituciones tan diversas como Interpol o el Gobierno brasileño.
Hace dos años protagonizó una polémica con la revista Wired cuando, en un extenso perfil, le acusó de tener lazos demasiado estrechos con los servicios de seguridad rusos. Lo negó tajantemente y replica que mantiene contactos con los servicios secretos de su país como los tiene con Interpol, Europol, el FBI o la policía española. Preguntado sobre la polémica, Adolfo Hernández, del Thiber, un centro de estudios en ciberseguridad dependiente del Instituto de Ciencias Forenses y de la Seguridad (ICFS) de la Universidad Autónoma de Madrid, señala: "China, Estados Unidos y Rusia son los países que más ataques emiten y las que más ataques reciben. Claro que hay una vinculación de estas empresas con el Gobierno del país al que pertenecen, pero no sólo de Kaspersky, de todas".
Preguntado sobre si una empresa de seguridad informática puede trabajar sin tener contactos con los servicios secretos de su país, Kaspersky responde: "Es un error típico en el oeste, piensan que el FSB es un nuevo KGB, no es así. Hay dos tipos de servicios secretos: los ofensivos y los defensivos. FSB es responsable de la defensa. Aquí en Rusia existe la inteligencia militar y estratégica, que es ofensiva. Estamos en contacto con el FSB, pero no con los servicios ofensivos. Es lo mismo es casi todos los países: en España estamos en contacto con la gente responsable de la ciberdefensa, en Estados Unidos hemos trabajado con el FBI. Lo hemos hecho con muchos otros países europeos, Interpol, Europol... No cooperamos nunca con agencias ofensivas. Ellos nos conocen y nosotros les conocemos. Pero es una regla de la compañía: no ayudamos, ni colaboramos con los servicios ofensivos".

Fuente:
http://tecnologia.elpais.com/tecnologia/2015/05/18/actualidad/1431962760_524833.html


Un paseo por los restos del programa espacial soviético

Un paseo por los restos del programa espacial soviético

l fotógrafo ruso Ralph Mirebs nos ha deleitado con una recopilación de imágenes que muestran los restos del programa espacial soviético, formando una obra de arte muy peculiar que nos permite recordar una etapa muy importante de la historia reciente.
Como sabrá más de uno de nuestros lectores la Unión Soviética fue una realidad hasta su disolución 1991, pero su legado histórico es enorme sus consecuencias en el mundo actual son todavía evidentes.
El reciente incidente de Crimea, que generó un conflicto armado y acabó con su anexión por parte de Rusia es un claro ejemplo de lo dicho, pero hay muchas más que podemos traer a colación, como el hoy desaparecido muro de Berlín o la división en dos de Corea.
A pesar de su aparente grandeza el régimen soviético era insostenible, tanto que acabó por convertirse en un cadáver que se arrastró hasta 1991 y del que hoy podemos ver vestigios fascinantes que no nos dejan indiferentes.
En estas imágenes se puede apreciar de forma conjunta la grandeza y decadencia de la Unión Soviética, ambas reflejadas fielmente en esos restos del programa espacial soviético, hoy comidos por el polvo y confinados como un mero recuerdo de un sistema político inviable que dejó huella.
Para ampliar las imágenes sólo tenéis que hacer click en ellas.

Fuente:
http://www.muycomputer.com/2015/06/13/restos-programa-espacial-sovietico


viernes, 12 de junio de 2015

Regulador de luz con el triac BT-139 para el proyecto de la Lavadora

Regulador de luz con el triac BT-139 para el proyecto de la Lavadora

Aún sigo con el proyecto de hacer la placa de una lavadora. He montado el circuito del triac BT139-600 para regular un motor de lavadora, en esta ocasión he usado una bombilla de 100 W / 220 VAC antes de montar el motor, así me aseguro que realmente funciona.

 Les muestros algunas fotos, esquema y un vídeo.
 

En esta prueba uso el Circuito B sin usar la Resistencia R7 de 12 K, para la siguiente prueba más adelante, el Circuito A.

Vídeo sobre la prueba. Es más sencilla de lo que aparenta. Dejarlo buen rato para ver si algo no anda bien en varias intensidades de la luz.


Me toca comprobar el cableado del motor de lavadora y probarlo.

Un cordial saludo.